こんにちは、エーピーコミュニケーションズ 0-WANの山根です。 前回の記事では、ゼロトラスト関連製品の構成を、次の4つのパターンに分けて比較しました。
- ポイント製品積み上げ型
- 単一ベンダー統合型
- クラウドスイート中心型
- 3プラットフォーム型
前回の記事はこちらです。
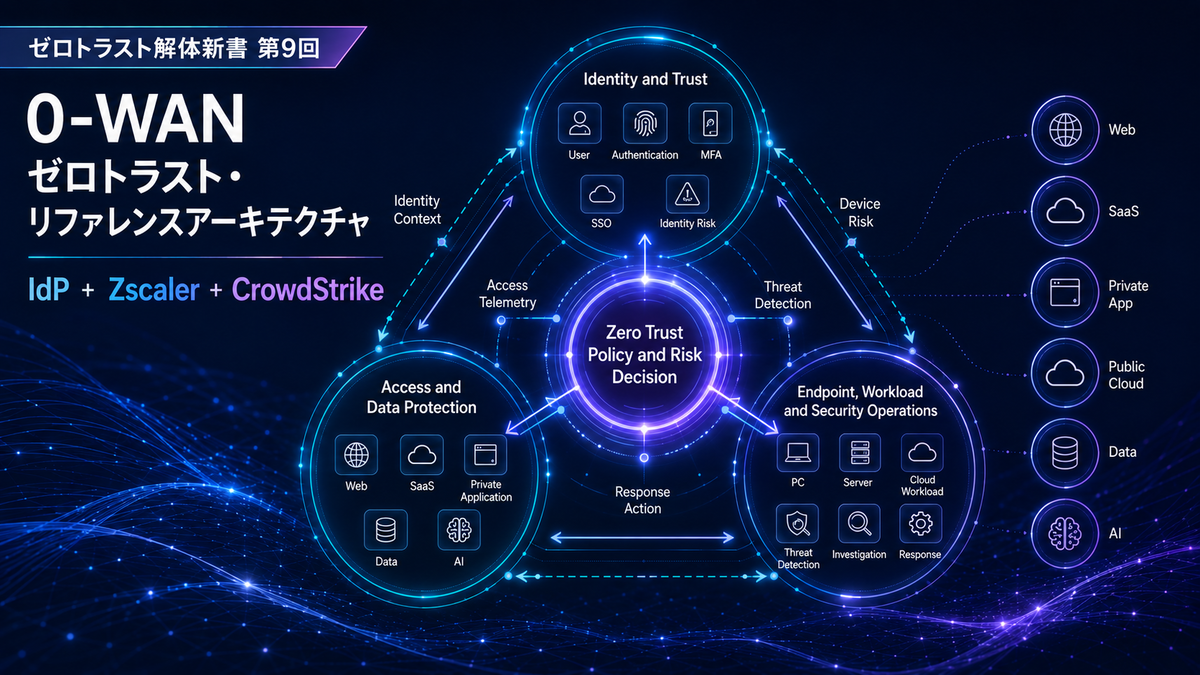
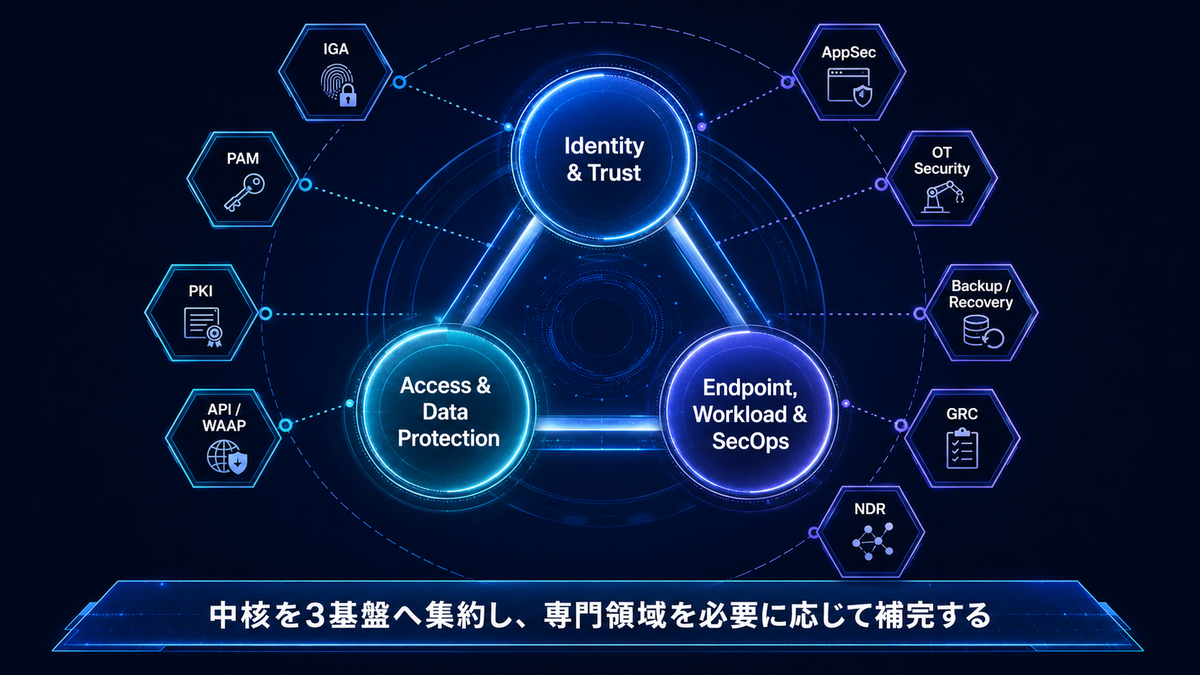
どの構成にもメリットと注意点があります。 各領域で専門製品を選べば、高度な機能を利用しやすい一方で、管理画面、Endpoint Agent、契約、ログ、ポリシー、運用が複雑になります。 一社へ統合すれば、管理対象を減らしやすい一方で、ベンダーロックインや障害時の集中リスクを考慮する必要があります。 そこで0-WANでは、多くの一般企業における標準的な考え方として、ゼロトラストの中核を、役割の異なる3つの専門プラットフォームへ集約する構成が、現実的な選択肢になりやすいと考えています。 今回紹介するのは、次の3領域を中核としたリファレンスアーキテクチャです。
| 中核領域 | 主なプラットフォーム |
|---|---|
| Identity & Trust | IdP/IDaaS |
| Access & Data Protection | Zscaler |
| Endpoint, Workload & SecOps | CrowdStrike |
具体的な実装例として、本記事では次の組み合わせを中心に説明します。
- Okta Workforce Identity
- Zscaler Zero Trust Exchange
- CrowdStrike Falcon Platform
ただし、Identity領域については、企業の既存環境に応じてMicrosoft Entra IDなどのIdPを利用する構成も考えられます。 本記事で重要なのは、特定の3製品を購入することではありません。どのプラットフォームを、何の責任を持つ中核基盤として位置付け、どのような情報と制御を連携させるのかを明確にすることです。 今回は、IdP、Zscaler、CrowdStrikeの役割分担、情報連携、アクセス判断、インシデント対応、補完が必要な領域まで、0-WANのリファレンスアーキテクチャとして整理します。
本記事は、複雑化するゼロトラストの全体像を、機能、市場、製品、アーキテクチャ、調達・運用の順に整理する「ゼロトラスト解体新書」シリーズの第9回です。
シリーズ全体の記事一覧は、本記事の巻末に掲載しています。
最初に結論:3製品ですべてを守る構成ではない
最初に、今回のリファレンスアーキテクチャに対する誤解を避けるため、結論を整理します。 この構成は、
IdP、Zscaler、CrowdStrikeの3製品だけで、 すべてのセキュリティ機能を完全に代替する
というものではありません。 0-WANが考える3プラットフォーム型は、
ユーザー、端末、アクセス、データ、ワークロード、検知・対応という ゼロトラストの中核を、3つの専門プラットフォームへ集約する
という考え方です。 企業固有の要件に応じて、次のような専門製品を補完します。
- 高度なIGA
- PAM
- PKI/証明書管理
- Secrets Management
- API Security
- WAAP/WAF
- Application Security Testing
- OT専用セキュリティ
- Backup/Cyber Recovery
- HSM/暗号鍵管理
- GRC
- メールセキュリティ
- NDR
- 特殊なDSPM
- 業界固有のセキュリティ製品
したがって、この構成で目指すのは、
製品を3つだけにすること
ではありません。 目指すのは、
中核となる判断・制御・検知・対応基盤を明確にし、 新しいポイント製品が無秩序に増えることを防ぐこと
です。
リファレンスアーキテクチャの全体像
0-WANのリファレンスアーキテクチャは、次の構造で整理します。
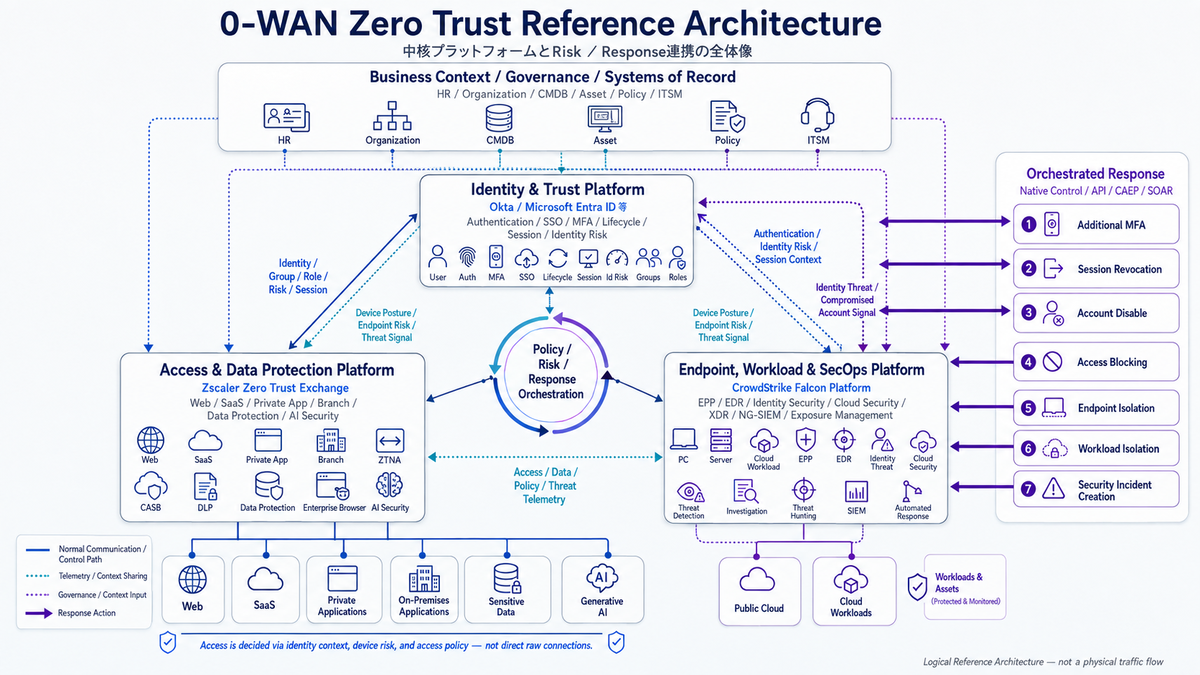
実際の構成では、一方向に情報が流れるわけではありません。 IdP、Zscaler、CrowdStrikeの間で、ユーザー、端末、アクセス、脅威に関する情報が双方向に連携します。
本図は、NISTおよびCISAのゼロトラストに関する考え方と、各製品の公式連携情報を基礎として、0-WANが製品選定、設計、導入、運用の観点から独自に整理したものです。
この構成における5つの設計原則
製品の役割を説明する前に、このリファレンスアーキテクチャで重視する設計原則を整理します。
1. Identityだけで信頼を判断しない
正しいIDとパスワード、MFAで認証されていても、端末やセッションが侵害されている可能性があります。 そのため、アクセス判断には次の情報を利用します。
- ユーザー
- グループ
- ロール
- 認証強度
- Identity Risk
- Device Posture
- Endpoint Risk
- 接続先
- データ
- 行動
- 脅威情報
2. 端末が安全でも、無制限にアクセスさせない
Endpointが正常であっても、ユーザーがすべてのネットワークやアプリケーションへ接続する必要はありません。 アクセスは、ユーザー、アプリケーション、業務目的に応じて、必要な範囲へ限定します。
3. 信頼はログイン時だけで判断しない
認証時点で安全でも、認証後に次の変化が起きることがあります。
- Endpointでマルウェアを検知する
- ユーザーのRiskが上昇する
- セッショントークンが窃取される
- 通常とは異なるデータ操作が発生する
- 管理者権限が追加される
- 不審な通信が開始される
そのため、セッション中も継続的にRiskを評価し、必要に応じてアクセス条件を変更します。
4. 検知を制御へ戻す
EDR、XDR、SIEMが攻撃を検知しても、アラートを通知するだけでは攻撃を止められません。 検知結果を、
- Endpoint隔離
- Process停止
- Session失効
- Account無効化
- 追加MFA
- Access拒否
- Data操作禁止
- Network遮断
へつなげます。
5. 障害時の動作を設計する
Identity、Access、Endpointは業務の中核です。 正常時の連携だけでなく、いずれかの基盤が停止した場合の動作を決めます。
- IdPが停止した場合
- Zscalerへ接続できない場合
- Endpoint Agentが停止した場合
- Risk情報を取得できない場合
- Connectorが停止した場合
- Cloud RegionやPoPに障害が発生した場合
- SIEMへログを転送できない場合
セキュリティを優先してアクセスを拒否するのか、一定条件で業務を継続するのかを、システムの重要度に応じて設計します。
1. Identity & Trust Platformの役割
Identity & Trust Platformは、
誰がアクセスしているのか
を確認し、ユーザー、グループ、ロール、認証強度、Identity Riskなどの情報を提供します。 本リファレンスアーキテクチャでは、Okta Workforce Identityを代表例として説明します。 Microsoft中心の環境では、Microsoft Entra IDをIdentity基盤として利用する構成も可能です。
主な役割
- ユーザー認証
- SSO
- MFA
- Passwordless
- Federation
- Conditional Access
- ユーザー・グループ管理
- Lifecycle Management
- Provisioning/Deprovisioning
- Device Assurance
- Identity Threat Protection
- Identity Governance
- Access Request/Review
- Session管理
Okta Workforce Identityでは、Access Management、Identity Governance、Lifecycle Management、Device Access、Identity Threat Protectionなどの製品・機能が提供されています。
ただし、すべての機能が同じライセンスに含まれるとは限りません。 実際の構成では、必要な機能、ライセンス、対象ユーザー、連携先を確認する必要があります。
Identity Platformを「認証製品」で終わらせない
IdPを導入すると、SSOとMFAが最初の導入目的になりやすいと思います。 しかし、ゼロトラストでは、その後の管理が重要です。
- 入社時に必要なアカウントを作る
- 異動時に不要な権限を削除する
- 退職時にすべてのアクセスを停止する
- 認証後のRisk変化を確認する
- 不審なSessionを失効する
- Endpoint Riskを認証条件へ反映する
- Zscalerへユーザー、グループ、認証情報を提供する
- CrowdStrikeへIdentity Logを提供する
Identity Platformは、ログイン画面ではありません。
ゼロトラストにおけるユーザーとセッションの信頼判断を担う基盤
として位置付けます。
Source of Truthは別に存在する
Identity Platformがユーザー情報を管理していても、従業員の在籍、所属、役職などの正となる情報は、人事システムや組織マスターに存在する場合があります。 概略的には、次の流れになります。
人事・組織情報
      ↓
Identity Platform
      ↓
SaaS/Application/Zscaler/CrowdStrike
人事システム、Identity Platform、アプリケーションのどこを正とするのかを明確にします。
2. Zscalerの役割
Zscalerは、
ユーザー、端末、拠点、ワークロードから、 Web、SaaS、プライベートアプリケーション、データへのアクセスを制御する
基盤として位置付けます。 本リファレンスアーキテクチャでは、主に次の製品・領域を想定します。
- Zscaler Internet Access(ZIA)
- Zscaler Private Access(ZPA)
- Zscaler Data Security
- Zscaler Digital Experience(ZDX)
- Zscaler Zero Trust Browser
- Zscaler Zero Trust Branch
- Zscaler Zero Trust Cloud
すべてを同時に導入する必要はありません。 企業の課題と移行ロードマップに応じて、必要な領域から段階的に利用します。
ZIA:Internet・SaaSアクセスを保護する
ZIAでは、ユーザーや拠点からInternet、Web、SaaS、生成AIなどへ向かう通信を検査・制御します。 主な機能には次があります。
- Secure Web Gateway
- URL Filtering
- SSL/TLS Inspection
- Malware Protection
- Sandbox
- Firewall as a Service
- DNS Security
- Inline CASB
- Data Loss Prevention
- Browser Isolation
- SaaS/AI利用制御
ZIAは、単に危険なWebサイトを遮断するだけではありません。 ユーザー、グループ、端末状態、アプリケーション、操作、データ内容などを基に、アクセスとデータ操作を制御します。
ZPA:Private Appへのアクセスを保護する
ZPAは、ユーザーをネットワーク全体へ接続するのではなく、許可されたプライベートアプリケーションへ接続します。
例えば、経理担当者には経理システム、開発者には開発環境、管理者には管理対象サーバーだけを公開します。 これにより、
- Network全体の公開を避ける
- アプリケーション単位でアクセスを制御する
- 攻撃対象領域を小さくする
- 侵害後の横移動を抑える
- VPN依存を減らす
ことを目指します。
Data Security:アクセスだけでなくデータを保護する
アクセスを許可されたユーザーであっても、すべてのデータ操作を許可してよいとは限りません。 Zscaler Data Securityでは、Inline DLP、データ分類、DSPMなどを統合したデータ保護が提供されています。
例えば、次のような制御を検討します。
- 個人情報のアップロードを禁止する
- 生成AIへのソースコード入力を制御する
- 非管理端末では閲覧だけを許可する
- 機密ファイルのダウンロードを禁止する
- 個人用SaaSへのアップロードを禁止する
- 保存データの公開設定や過剰権限を確認する
ZDX:アクセスできない原因を可視化する
Zero Trust環境では、Endpoint、Wi-Fi、ISP、Internet、Zscaler、IdP、SaaS、Private Appなど、複数の要素が通信経路に関係します。 ZDXは、ユーザーデバイスからSaaS、Cloud、Data Center Applicationまでのデジタルエクスペリエンスを可視化します。
セキュリティを強化するだけでなく、業務影響と問い合わせ対応まで含めて設計するための機能です。
Branch・Workloadへの拡張
必要に応じて、Zscalerの適用範囲を、ユーザーアクセスだけでなく次の対象へ広げます。
- 拠点
- キャンパス
- 工場
- IoT/OT
- Server
- Workload
- Multi-Cloud
- Ingress/Egress通信
- Workload間通信
Zscaler Zero Trust Branchは、SD-WANとDevice Segmentationを組み合わせ、拠点、キャンパス、工場をIdentityとPolicyに基づいて接続するソリューションとして提供されています。
3. CrowdStrikeの役割
CrowdStrikeは、
Endpoint、Identity、Cloud Workloadの脅威を検知・防御し、 組織全体のSecurity Telemetryを関連付けて調査・対応する
基盤として位置付けます。 本リファレンスアーキテクチャでは、主に次の領域を想定します。
- Endpoint Security
- EDR/XDR
- Identity Security
- Cloud Security
- Exposure Management
- Next-Gen SIEM
- Threat Intelligence
- Security Automation
- MDR
CrowdStrike Falcon Platformは、Endpoint、Identity、Cloud、SaaS、AIなどのセキュリティを、一つのプラットフォームへ統合する方向性を示しています。
出典:CrowdStrike Falcon Platform
Endpoint Security:端末の侵害を防止・検知する
Endpointでは、主に次の機能を利用します。
- NGAV
- EPP
- EDR
- Threat Hunting
- Endpoint Isolation
- Remote Response
- Device Control
- Firewall Management
- Vulnerability Visibility
- Automated Remediation
出典:CrowdStrike Endpoint Security
ユーザーがIdPで正しく認証され、Zscaler経由で許可されたアプリケーションへ接続していても、端末が侵害されていれば安全ではありません。 そのため、CrowdStrikeが提供するDevice RiskやEndpoint Telemetryを、IdPやZscalerのアクセス判断に利用します。
Identity Security:認証後のID攻撃を検知する
IdPはユーザーの認証とアクセス判断を担います。 一方、CrowdStrikeのIdentity Securityは、オンプレミスおよびCloudのIdentity環境における攻撃、権限、横移動などを検知・防御する役割を担います。
出典:CrowdStrike Falcon Next-Gen Identity Security
例えば、次のような情報を確認します。
- Active Directoryへの攻撃
- Microsoft Entra IDへの攻撃
- Credentialの悪用
- Privilege Escalation
- Lateral Movement
- Identity Attack Path
- Service Account
- Non-Human Identity
- 不審なSession
- 過剰な権限
IdPとCrowdStrike Identity Securityは、競合するだけの関係ではありません。 概略として、
- IdP:認証、Session、Access Policy
- CrowdStrike:Identityへの攻撃、Endpointとの関連、脅威検知・対応
という役割分担を設計します。
Cloud Security:Workloadを保護する
CrowdStrike Falcon Cloud Securityでは、Cloud環境におけるSecurity Posture、Entitlement、Vulnerability、Runtime Threatなどを管理します。
出典:CrowdStrike Falcon Cloud Security
主な対象には次があります。
- AWS
- Microsoft Azure
- Google Cloud
- Virtual Machine
- Container
- Kubernetes
- Serverless
- Cloud Identity
- Cloud Configuration
- Workload Runtime
- Cloud Vulnerability
Zscalerが主にWorkload通信やAccessを制御するのに対して、CrowdStrikeはWorkloadそのもののPosture、Vulnerability、Identity、Runtime Threatを確認します。 両者の役割を分けて設計することが重要です。
Next-Gen SIEM:Telemetryを集約・分析する
CrowdStrike Falcon Next-Gen SIEMは、Falcon PlatformのEndpoint、Identity、Cloudデータに加え、第三者製品のログを取り込み、検索、検知、調査、対応に利用します。
出典:CrowdStrike Falcon Next-Gen SIEM
本リファレンスアーキテクチャでは、例えば次のデータを集約します。
- CrowdStrike Endpoint Log
- CrowdStrike Identity Log
- CrowdStrike Cloud Log
- Okta Authentication Log
- Okta Identity Risk
- Zscaler ZIA Log
- Zscaler ZPA Log
- Zscaler Data Incident
- Public Cloud Audit Log
- SaaS Audit Log
- Network Security Log
- Application Log
すべてのログを無条件に集めるのではなく、検知、調査、監査に必要なデータを選定します。
Exposure Management:対応の優先順位を付ける
CrowdStrike Falcon Exposure Managementでは、Endpoint、Cloud、Identity、外部公開資産などの脆弱性、設定、Attack Pathを把握し、Riskの優先順位を付けます。
出典:CrowdStrike Falcon Exposure Management
検知された脆弱性の数だけではなく、
- 外部から到達可能か
- 実際に悪用されているか
- 強い権限と関連するか
- 重要な資産へ到達できるか
- EndpointやAccessで補完できているか
を確認し、改善活動へつなげます。
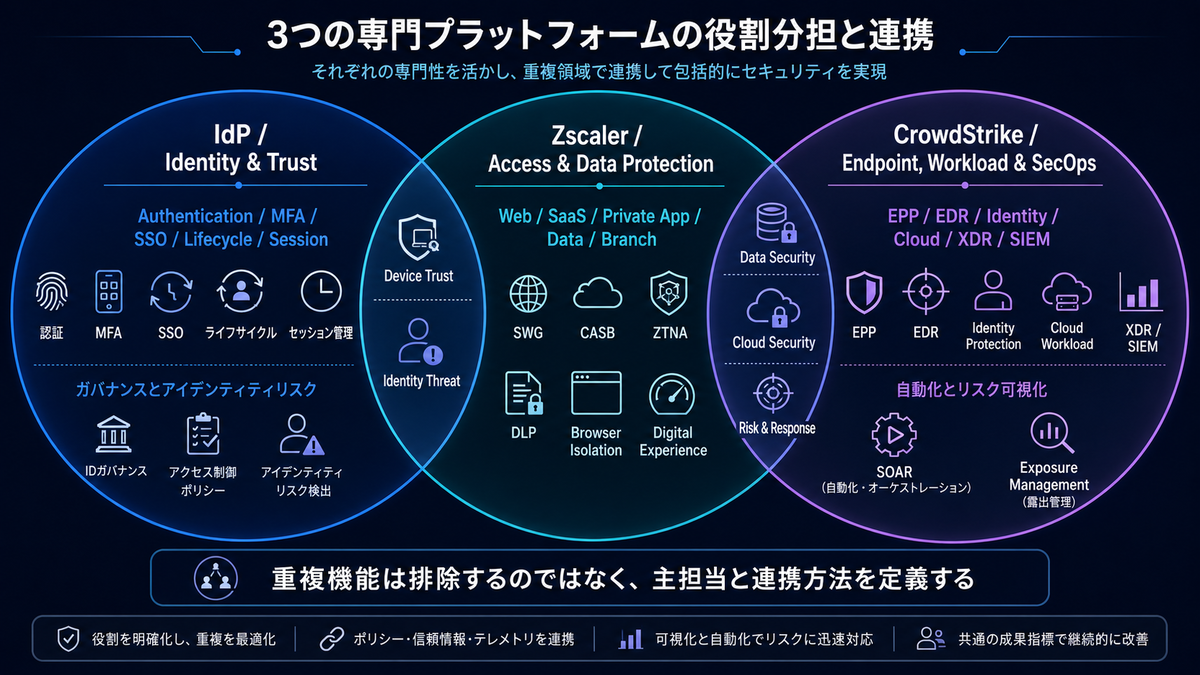
3つのプラットフォームをどのように連携させるのか
この構成で最も重要なのは、製品の機能数ではなく、三つのプラットフォーム間で情報と制御が循環することです。 Zscaler、Okta、CrowdStrikeの公式連携ガイドでは、OktaによるIdentity管理、CrowdStrikeによるEndpointのSecurity・Compliance評価、ZscalerによるInternet/SaaS/Private Appへのアクセス制御を連携させる構成が案内されています。
出典:Zscaler, Okta, and CrowdStrike Deployment Guide
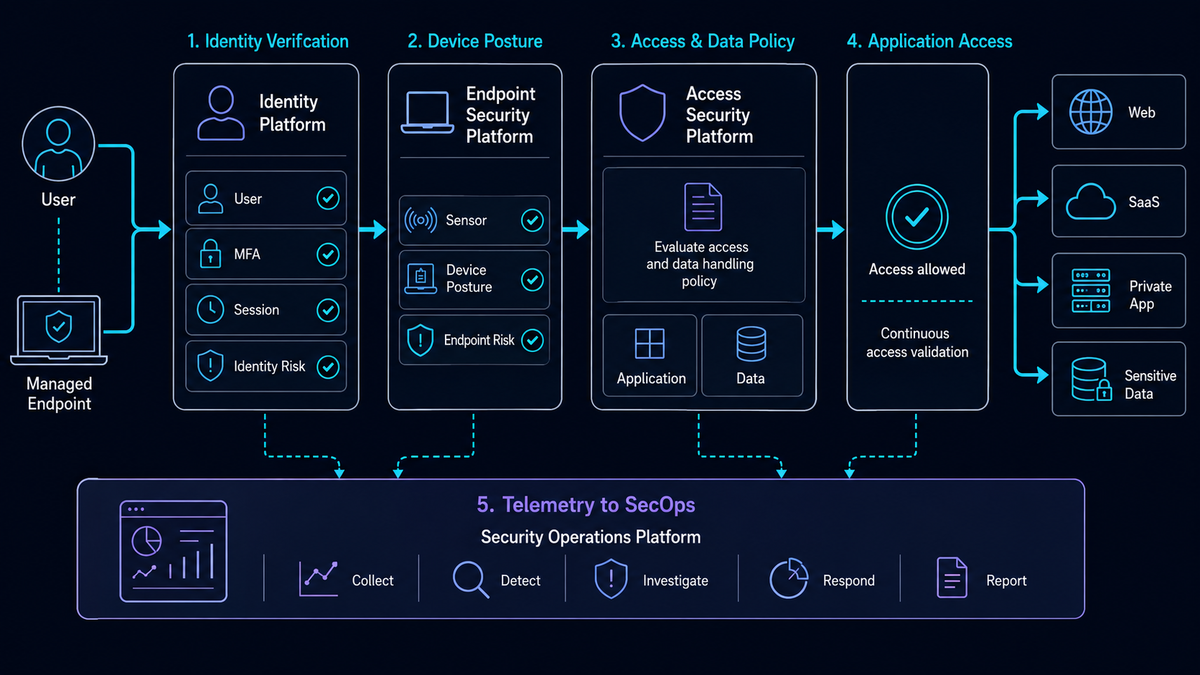
ここでは、実際の動作を5つのシナリオで考えます。
シナリオ1:正常なユーザーと端末がSaaSへアクセスする
1. ユーザーが認証する
IdPがユーザーを認証します。
- ユーザーID
- MFA
- Passwordless
- Device
- Location
- Network
- Identity Risk
などを確認します。
2. Endpointの状態を確認する
CrowdStrikeがEndpointの状態を確認します。
- Sensorが正常に動作しているか
- Malwareを検知していないか
- OSやSecurity設定に問題がないか
- Endpoint Riskが許容範囲か
3. Zscalerがアクセスを制御する
Zscalerは、IdPとEndpointから得られる情報を利用し、Web/SaaSへのアクセスを制御します。
- 通常アクセスを許可する
- 特定SaaSだけを許可する
- 個人Tenantを禁止する
- 機密データのUploadを禁止する
- 生成AIへのPromptを検査する
- 必要に応じてBrowser Isolationを適用する
4. ログをSecOpsへ送る
Okta、Zscaler、CrowdStrikeのTelemetryをCrowdStrike Next-Gen SIEMなどへ集約し、通常とは異なる行動がないかを確認します。
シナリオ2:ログイン後にEndpointが侵害される
アクセス開始時には正常だったEndpointで、後からマルウェアや不審な挙動が検知されることがあります。
1. CrowdStrikeが脅威を検知する
CrowdStrikeが、Process、File、Network、Credential Accessなどの挙動から脅威を検知します。
2. Endpoint Riskを変更する
EndpointのSecurity状態をHigh RiskまたはNon-Compliantとして扱います。
3. Zscalerのアクセス条件を変更する
連携方式や設定に応じて、Zscaler側で次のような制御を検討します。
- Private Appへのアクセスを拒否する
- Internetアクセスを修復用サイトだけに限定する
- SaaSからのDownloadを禁止する
- Browser Isolationを適用する
- 機密データへのアクセスを拒否する
4. Endpointを隔離する
CrowdStrikeからEndpointを隔離し、攻撃者による通信や横移動を抑えます。
5. IdPのSessionを失効する
必要に応じて、IdP側でユーザーSessionを失効し、再認証を求めます。 アクセス開始時の評価結果を固定せず、Riskの変化に合わせて制御を変更することが重要です。
シナリオ3:正規IDが攻撃者に悪用される
攻撃者がフィッシングや情報窃取型マルウェアによって、正規ユーザーの認証情報やSession Tokenを入手する場合があります。
1. IdPが不審な認証を検知する
- 通常と異なる国・地域
- 新しいEndpoint
- 不審なIPアドレス
- Credential Attack
- 異常なMFA
- Session Hijackingの兆候
などを検知します。 Okta Identity Threat Protectionは、認証時だけでなく、Active Session中もユーザーRiskや認証ポリシーを継続的に評価する製品として提供されています。
出典:Okta Identity Threat Protection
2. CrowdStrikeがIdentityとEndpointを関連付ける
同じユーザーが利用しているEndpointや、Active Directory/Cloud Identity側の不審な動きを確認します。
3. Zscalerのアクセスログを確認する
- どのSaaSへアクセスしたか
- どのPrivate Appへ接続したか
- どのファイルをUpload/Downloadしたか
- 生成AIを利用したか
- 通常とは異なるデータ操作があるか
を確認します。
4. 複数の制御点で封じ込める
- IdP:Session失効、Account停止、追加MFA
- CrowdStrike:Endpoint隔離、Process停止、Identity Protection
- Zscaler:Access拒否、Data操作禁止、通信遮断
一つの製品だけで判断するのではなく、Identity、Endpoint、Accessの情報を組み合わせます。
シナリオ4:機密情報が生成AIへ入力される
ユーザーが生成AIサービスへソースコードや個人情報を入力しようとする場面を考えます。
1. IdPがユーザーを識別する
ユーザー、所属、ロール、雇用区分などを確認します。
2. ZscalerがAIアプリケーションと操作を識別する
- 利用しているAIサービス
- Prompt
- File Upload
- Data Category
- Corporate/Personal Account
- ユーザーの所属・ロール
などを基にポリシーを適用します。
3. Data Policyを適用する
- 入力を許可する
- 警告を表示する
- 機密情報だけを遮断する
- File Uploadを禁止する
- 未承認AIサービスを遮断する
- Browser Isolationを適用する
Zscalerは、Shadow AIの発見、生成AIへのアクセス制御、PromptやUploadのData Protectionなどを提供しています。
4. IncidentをSecOpsへ連携する
機密データの持ち出しが疑われる場合、ZscalerのData IncidentをCrowdStrike Next-Gen SIEMなどへ送り、Endpoint、Identity、Cloudの情報と関連付けます。
シナリオ5:Cloud Workloadが侵害される
AWSなどで稼働するCloud Workloadについて考えます。
Zscalerの役割
- WorkloadのIngress/Egress通信を制御する
- Internet/SaaSへの通信を検査する
- Workload間の接続を制御する
- Data LossやThreatをInlineで防御する
- Public Serviceへの公開範囲を制御する
CrowdStrikeの役割
- Cloud Configurationを確認する
- Vulnerabilityを確認する
- Cloud IdentityとEntitlementを確認する
- Container/WorkloadのRuntimeを監視する
- 不審なProcessやAPI操作を検知する
- Attack Pathを確認する
IdPの役割
- Cloud管理者を認証する
- MFAを適用する
- 管理者権限を制御する
- Access Lifecycleを管理する
- 不審な管理Sessionを検知する
通信、Workload、Identityの三つの観点を組み合わせます。

公式に提供されている主な連携
2026年8月2日時点で、三社は複数の公式連携を提供しています。 代表例には次があります。
| 連携 | 主な用途 |
|---|---|
| Okta → Zscaler | SAML/OIDC認証、ユーザー・グループ情報、SCIM Provisioning |
| CrowdStrike → Zscaler | Endpoint Security状態やDevice Riskをアクセス条件へ利用 |
| Okta → CrowdStrike | 認証・Identity Logを検知、調査、SIEMへ利用 |
| Zscaler → CrowdStrike | ZIA/ZPA LogをXDR・Next-Gen SIEMへ取り込む |
| CrowdStrike → Okta | Endpoint・Identity Threat SignalをIdentity RiskやResponseへ利用 |
| CrowdStrike → Zscaler | Endpoint Riskに応じたInternet/Private App Access制御 |
| CrowdStrike Response → Zscaler | ZIA側のResponse ActionなどをXDR Workflowから実行 |
| Okta Response → CrowdStrike | Account、Session、Identityに関するResponse Actionを連携 |
出典:
- Zscaler, Okta, and CrowdStrike Deployment Guide
- Zscaler and Okta Deployment Guide
- Zscaler and CrowdStrike Deployment Guide
- CrowdStrike Marketplace
- Okta、CrowdStrike、Zscaler Alliance
ただし、連携可能であることと、導入すれば自動的に動作することは同じではありません。 次の内容を確認する必要があります。
- 必要なライセンス
- 利用可能なRegion
- 必要なAPI権限
- Data Connector
- Response Action
- User/Device識別子
- Risk Scoreの範囲
- 更新間隔
- Error時の動作
- Log保持
- 対応可能なOS
- 製品バージョン
- Preview/GAの状態
また、製品アップデートによって連携方式や名称が変更される可能性があります。 実装時には各社の最新Deployment Guideを確認します。
機能が重複する領域をどう整理するのか
三つのプラットフォームは、完全に独立しているわけではありません。 各社の機能拡張により、次のような重複が発生します。
| 領域 | 重複する可能性がある機能 |
|---|---|
| Identity Threat | Okta ITP、CrowdStrike Identity Security |
| Device Trust | Okta Device Assurance、CrowdStrike Device Risk、Zscaler Posture |
| Data Security | Zscaler Data Security、CrowdStrike Data Security、Endpoint DLP |
| Cloud Security | Zscaler Zero Trust Cloud、CrowdStrike Falcon Cloud Security |
| Exposure Management | Zscaler Exposure Management、CrowdStrike Exposure Management |
| SecOps | Zscaler Security Operations、CrowdStrike Next-Gen SIEM/XDR |
| AI Security | Zscaler AI Security、CrowdStrike AI Security、IdPによるAI Agent管理 |
重複しているからといって、必ず一つを削除する必要はありません。 同じ領域でも、対象とControl Pointが異なる場合があります。 例えば、Data Securityでは、
- Zscaler:通信、SaaS、Web、AI、Private App上のデータ
- CrowdStrike:Endpoint、SaaS、Cloud Runtime上のデータ
- IdP:誰がアクセスしているか、どの権限を持つか
という違いがあります。 重要なのは、各機能について次を決めることです。
- どの製品を主担当とするか
- どの製品を補助情報として利用するか
- どの製品でポリシーを設定するか
- どの製品でインシデントを管理するか
- どの製品からResponseを実行するか
- どのログを正として保管するか
- 重複するライセンスを継続するか
主担当を明確にする
0-WANでは、概略として次の責任分担が分かりやすいと考えています。
| 領域 | 主担当 | 補助・連携 |
|---|---|---|
| ユーザー認証 | IdP | CrowdStrike、Zscaler |
| MFA/Passwordless | IdP | Endpoint/Device Context |
| Identity Lifecycle | IdP/IGA | HR、Application |
| Identity Threat | IdP+CrowdStrike | SIEM、SSE |
| Endpoint Protection | CrowdStrike | IdP、Zscaler |
| Device Risk | CrowdStrike | IdP、Zscaler |
| Internet/SaaS Access | Zscaler | IdP、CrowdStrike |
| Private App Access | Zscaler | IdP、CrowdStrike |
| Inline Data Protection | Zscaler | IdP、CrowdStrike |
| Cloud Workload Protection | CrowdStrike | Zscaler |
| Workload通信制御 | Zscaler | CrowdStrike |
| Threat Detection/XDR | CrowdStrike | Okta、Zscaler |
| SIEM/Incident | CrowdStrike | 全製品 |
| Response Automation | CrowdStrike/各Control Point | IdP、Zscaler |
| Digital Experience | Zscaler | Endpoint、IdP |
| Exposure Management | CrowdStrikeを中心に要件で選択 | Zscaler、Cloud、Asset情報 |
この表も、すべての企業に対する固定的な正解ではありません。 既存製品、ライセンス、SOC、Cloud利用状況に応じて、主担当は変わります。
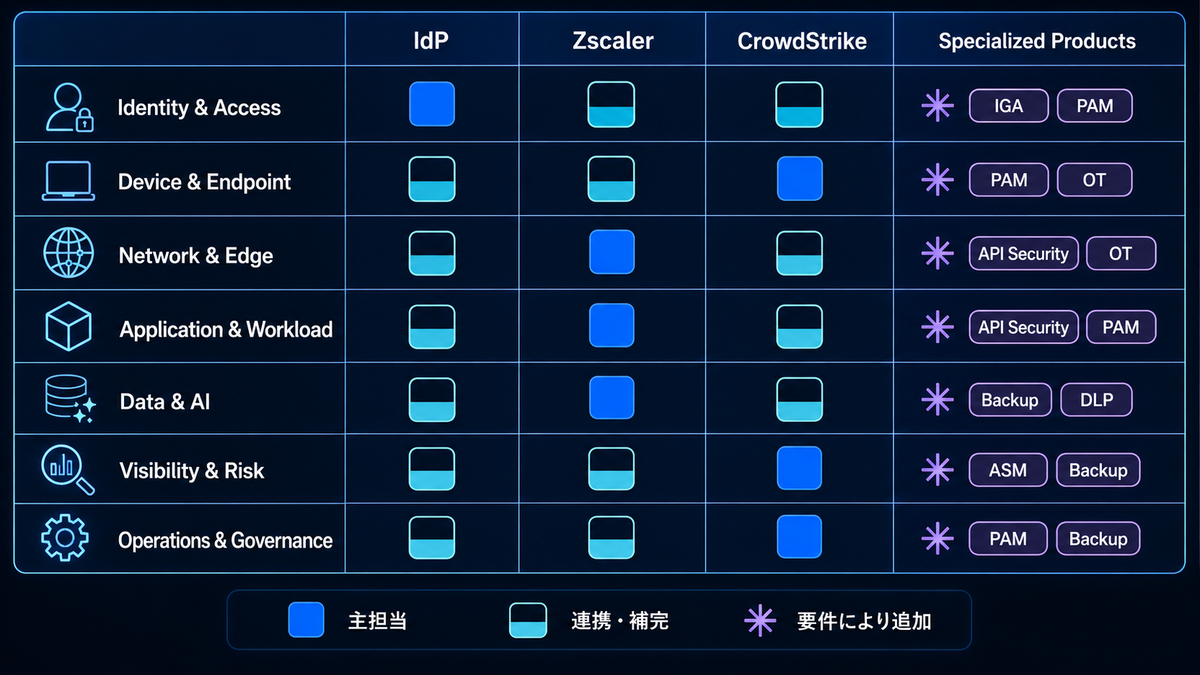
7つの機能領域に当てはめる
第2回で整理した「0-WAN ゼロトラスト解体新書マップ」の7領域に、今回の構成を当てはめます。
| 機能領域 | 主な担当 |
|---|---|
| Identity & Access | IdP、CrowdStrike Identity Security |
| Device & Endpoint | CrowdStrike |
| Network & Edge | Zscaler |
| Application & Workload | CrowdStrike Cloud Security、Zscaler Zero Trust Cloud |
| Data & AI | Zscaler Data Security/AI Security、CrowdStrike Data Security |
| Visibility & Risk | CrowdStrike XDR/Next-Gen SIEM/Exposure Management、Zscaler Telemetry |
| Operations & Governance | CrowdStrike SecOps、IdP Governance、Zscaler Policy、ITSM/GRC |
この構成により、ゼロトラストの中核となる機能を広くカバーできます。 一方で、次の領域は、要件に応じて専門製品の追加を検討します。
3プラットフォームだけでは不足しやすい領域
高度なIGA
大規模な権限棚卸し、職務分掌、Role Mining、複雑なAccess Certificationなどが必要な場合は、専門IGAを検討します。 Okta Identity Governanceで要件を満たせる場合もありますが、対象システムやガバナンス要件に応じて確認が必要です。
PAM
管理者PasswordのVault、Session Recording、JIT/JEA、委託先の特権アクセスなど、高度なPAM要件では専門製品が必要になる場合があります。
API Security/WAAP
外部公開API、Bot、Web Application、DDoS、Application Layer Attackを保護する場合は、WAAPやAPI Securityを検討します。
Application Security
SAST、DAST、SCA、Secrets Detection、ASPMなど、開発工程のSecurityは別途設計します。
OT Security
工場、制御システム、医療機器、特殊Protocolの可視化・脅威検知には、OT専用製品が必要になる場合があります。
Backup/Cyber Recovery
EndpointやData Accessを保護しても、攻撃や誤操作によるデータ破壊を完全には防げません。 隔離されたBackup、Immutability、Recovery手順を別途設計します。
GRC
Risk Register、監査、法令、規格、Evidence、Third-Party Riskなどは、GRC基盤や業務プロセスが必要です。
この構成によって期待できる効果
ここからは、0-WANとしての考察です。 3プラットフォーム型によって、次の効果が期待できます。 ただし、実際の効果は、導入範囲、既存環境、ライセンス、運用設計によって異なります。
1. Identity・Endpoint・Accessを一つの判断に利用できる
ユーザーが正しく認証されているかだけでなく、Endpointが安全か、どのApplicationとDataへアクセスするかを組み合わせて判断できます。
2. 検知から封じ込めまでの時間を短縮できる
EndpointやIdentityの脅威を検知した際に、
- Endpointを隔離する
- Sessionを失効する
- Accountを停止する
- Private App Accessを拒否する
- Data操作を停止する
といった複数のControl Pointで対応できます。
3. ポイント製品を削減できる可能性がある
既存の次のような製品を、機能要件に応じて整理できる可能性があります。
- Web Proxy
- VPN
- CASB
- DLP
- Endpoint Antivirus
- EDR
- ITDR
- SIEM
- Vulnerability Management
- Digital Experience Monitoring
ただし、同じ機能名が存在していても、既存製品と同じ要件を満たせるとは限りません。 廃止判断にはGap AnalysisとPoCが必要です。
4. 新しい領域へ拡張しやすい
新しいSecurity課題が発生した際に、最初から新しいベンダーを追加するのではなく、既存プラットフォームの機能を評価できます。 例えば、
- 生成AI
- AI Agent
- Enterprise Browser
- Non-Human Identity
- DSPM
- Cloud Security
- Exposure Management
- Next-Gen SIEM
- Zero Trust Branch
- Workload Security
などです。
5. 運用責任を整理しやすい
三つの中核基盤について、担当と責任を整理できます。
- Identity担当
- Access/Network Security担当
- Endpoint/SOC担当
- Application/Cloud担当
- Data担当
- Helpdesk
- 導入・運用パートナー
製品を統合しても、組織が統合されるわけではありません。 RACIやEscalationを明確にする必要があります。
この構成の注意点
3つの製品を購入しただけでは完成しない
必要なのは、次の設計です。
- Identity Source
- User/Device識別子
- Federation
- Provisioning
- Risk Signal
- Access Policy
- Data Policy
- Log Integration
- Detection Rule
- Response Workflow
- Role設計
- 障害時動作
- Change Management
すべての連携がリアルタイムとは限らない
製品間連携には、API、Log Streaming、Data Connector、Shared Signalなど複数の方式があります。 連携方式によって、情報の反映速度や利用可能な制御が異なります。
ライセンスの重複が発生する
Identity Threat、Data Security、Cloud Security、Exposure Management、SecOpsなど、複数プラットフォームに同様の機能が含まれる場合があります。 どの製品を主担当とするかを決めずに契約すると、コストだけが増える可能性があります。
障害時の影響が大きい
三つのプラットフォームはいずれも業務の中核です。
- IdP障害
- Zscaler障害
- CrowdStrike Sensor障害
- Policy誤設定
- API連携障害
- 誤検知による自動遮断
などを想定し、緊急時の手順を準備します。
専門人材が不要になるわけではない
製品数を減らしても、Identity、Network、Endpoint、Cloud、Data、SecOpsに関する知識は必要です。 むしろ、複数領域を横断して全体を設計できるSecurity Architectや、製品間連携を理解できる運用担当が重要になります。
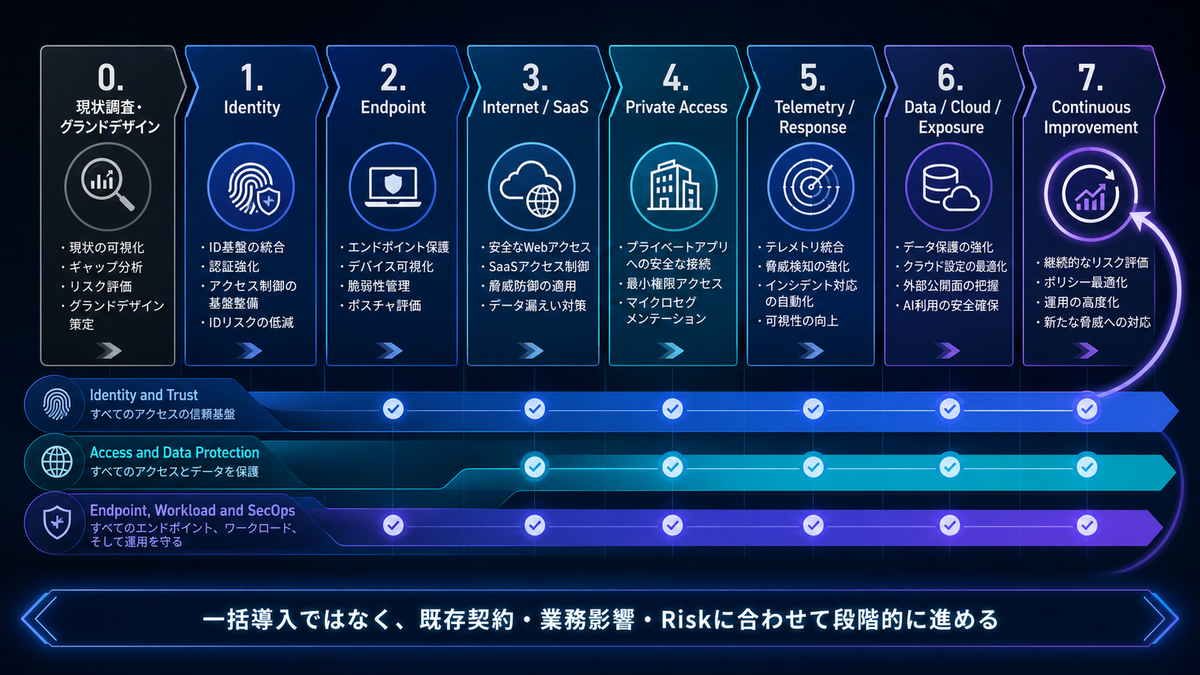
段階的な導入ロードマップ
すべての機能を一度に導入する必要はありません。 既存製品の契約、技術的な依存関係、業務影響に合わせて段階的に進めます。
フェーズ0:現状調査とグランドデザイン
- ユーザー
- Identity
- Endpoint
- Application
- SaaS
- Cloud
- Network
- Data
- Security製品
- 契約
- Log
- 運用体制
- Incident Response
を整理します。 そのうえで、中核プラットフォームと補完製品の役割を決めます。
フェーズ1:Identityを整備する
- User/Group整理
- SSO
- MFA
- Passwordless
- Lifecycle
- Federation
- Provisioning
- Break Glass Account
- Identity Log
を整備します。 Identityが整理されていない状態では、Access Policyを正しく適用できません。
フェーズ2:Endpoint Securityを整備する
- EPP/EDR展開
- Policy設計
- Device Control
- Firewall Management
- Sensor Health
- Endpoint Risk
- Alert監視
- Endpoint Isolation
- MDR/SOC運用
を整備します。
フェーズ3:Internet/SaaSアクセスを移行する
- Client展開
- SSL Inspection
- SWG
- CASB
- DLP
- SaaS Policy
- AI Policy
- Log連携
- User Communication
を段階的に進めます。
フェーズ4:Private Accessを移行する
- Application Discovery
- Application Segment
- Connector設計
- Device Posture
- VPN移行
- Third-Party Access
- Server-Initiated Traffic
- 障害・切り戻し
を検証します。
フェーズ5:TelemetryとResponseを統合する
- Okta Log
- ZIA/ZPA Log
- CrowdStrike Telemetry
- Cloud Log
- Detection Rule
- Incident Management
- Response Workflow
- Endpoint Isolation
- Session Revocation
- Access Blocking
を整備します。
フェーズ6:Data、Cloud、Exposureへ拡張する
- Data Classification
- DSPM
- Endpoint/Inline DLP
- Cloud Security
- Workload Protection
- Exposure Management
- Attack Path
- Zero Trust Branch
- AI Security
を、優先度に応じて追加します。
フェーズ7:継続的に改善する
- Policy Review
- Access Review
- License Utilization
- Incident Analysis
- False Positive
- User Experience
- Product Roadmap
- Cost
- New Risk
- New Application
を継続的に評価します。
運用体制をどう設計するか
製品間連携を実装しても、誰が管理・判断するかが曖昧であれば運用できません。 以下は役割分担の一例です。
| 業務 | 主担当 | 連携先 |
|---|---|---|
| ユーザー・組織管理 | Identity/情シス | 人事、各部門 |
| SSO/MFA | Identity担当 | Helpdesk、Security |
| Endpoint Policy | Endpoint担当 | 情シス、SOC |
| Endpoint Alert | SOC/MDR | Endpoint担当、CSIRT |
| Internet/SaaS Policy | Access Security担当 | Data、Security、情シス |
| Private App登録 | Access Security担当 | Application担当 |
| DLP Policy | Data/Security担当 | 法務、各部門 |
| Cloud Workload | Cloud担当 | SOC、Application担当 |
| SIEM/Detection | SOC | 各製品担当 |
| Incident Response | CSIRT | SOC、情シス、法務、広報 |
| 障害対応 | 各製品担当 | Helpdesk、Vendor、Partner |
| License/契約 | Procurement/情シス | Security、Finance |
小規模な組織では、一人が複数の役割を兼務することもあります。 その場合でも、役割と判断基準を文書化します。
この構成が適しやすい企業
- SaaSやPublic Cloudの利用が多い
- リモートワークや複数拠点がある
- Web ProxyやVPNを刷新したい
- Endpoint Securityを高度化したい
- Identity、Endpoint、Accessを連携したい
- 製品やEndpoint Agentを整理したい
- SIEMやSOCを近代化したい
- 生成AI利用を制御したい
- GlobalでPolicyを統一したい
- 中長期的にData、Cloud、Exposureへ拡張したい
別の構成が適する可能性がある企業
Microsoft中心で標準機能を最大限活用したい
Microsoft Entra、Defender、Sentinel、Purview、Global Secure Accessなどを中心としたCloud Suite型が適する場合があります。
特殊なOT・制御環境が中心
OT専用Network Monitoring、Asset Discovery、Remote Accessなどを中核とした構成が必要になる場合があります。
小規模で運用担当者がほとんどいない
製品統合だけでなく、MDR/MSSPを中心としたManaged Service型の方が現実的な場合があります。
高度な規制・監査要件がある
専門IGA、PAM、GRC、Data Security、Key Managementなどを中核として構成する必要があります。
既存製品への大規模投資がある
すべてを置き換えるのではなく、既存製品を活用しながら段階的に統合する方が適する場合があります。
ここからは0-WANとしての考察です
0-WANでは、ゼロトラストを単一製品の導入プロジェクトとは考えていません。 また、可能な限り多くのセキュリティ製品を導入することが、最も安全な状態とも考えていません。 重要なのは、
ユーザー、端末、アクセス、データ、ワークロード、脅威の情報をつなぎ、 判断、制御、検知、対応、改善を循環させること
です。 IdP、Zscaler、CrowdStrikeには、それぞれ異なる強みがあります。
IdP
ユーザー、認証、権限、Session、Identity Riskを管理します。
Zscaler
Web、SaaS、Private App、Data、AI、BranchへのアクセスをInlineで制御します。
CrowdStrike
Endpoint、Identity、Cloudの脅威を検知・防御し、XDR、SIEM、Exposure Managementを通じて調査・対応します。 この3つを適切に連携させることで、
- 正しいユーザーか
- 安全なEndpointか
- そのApplicationへ接続してよいか
- そのData操作を許可してよいか
- 認証後にRiskが変化していないか
- 攻撃を検知した際に迅速に止められるか
を、複数の観点から判断できるようになります。 また、三つのプラットフォームは継続的に機能を拡張しています。 将来新しい課題が発生した際に、すぐにポイント製品を追加するのではなく、
既存の中核プラットフォームで要件を満たせるか
を最初に確認できるようになります。 一方で、各製品の機能範囲が広がるほど、重複領域も増えます。 そのため、製品を導入する前に、
どの基盤を主担当とし、 どの情報を正として、 どこから制御を実行するのか
を決める必要があります。 これが、3プラットフォーム型を成功させるための最も重要なポイントです。
まとめ
今回は、0-WANが考えるゼロトラスト・リファレンスアーキテクチャとして、
- IdP/IDaaS
- Zscaler
- CrowdStrike
を中核とする3プラットフォーム型を整理しました。
Identity & Trust Platform
ユーザー、認証、SSO、MFA、Lifecycle、Session、Identity Riskを管理します。
Zscaler
Internet、SaaS、Private App、Data、AI、Branch、Workload通信へのアクセスを制御します。
CrowdStrike
Endpoint、Identity、Cloud Workloadの脅威を検知・防御し、XDR、SIEM、Exposure Managementを通じて調査・対応します。 この構成の目的は、3つの製品ですべてを守ることではありません。
ゼロトラストの中核となる判断・制御・検知・対応基盤を、 役割の異なる3つの専門プラットフォームへ集約すること
です。 IGA、PAM、API Security、OT Security、Backupなど、高度な専門性が必要な領域は別製品で補完します。 また、導入時には次の内容が必要です。
- 責任範囲
- IdentityとDeviceの識別
- Risk Signal
- Access Policy
- Data Policy
- Log Integration
- Response Workflow
- License
- 運用体制
- 障害時動作
- 段階的な移行計画
単に製品を購入し、連携ボタンを有効化するだけでは完成しません。
製品、Policy、Data、Control、Operationを一つのArchitectureとして設計する
ことが重要です。 次回は、本連載の最終回として、製品の機能だけではなく、調達、契約、請求、コミットメント、運用ガバナンスの観点から、
AWS Marketplaceを活用したセキュリティ調達とガバナンスの最適化
について整理します。
前後の記事
ゼロトラスト解体新書 全リンク集
「ゼロトラスト解体新書」では、複雑化するゼロトラストの全体像を、 機能、市場、製品、アーキテクチャ、調達・運用の順に整理しています。
第1部 ゼロトラストを解体する
techblog.ap-com.co.jp techblog.ap-com.co.jp techblog.ap-com.co.jp
第2部 市場と製品を比較する
techblog.ap-com.co.jp techblog.ap-com.co.jp techblog.ap-com.co.jp techblog.ap-com.co.jp
第3部 ゼロトラストを再構築する
techblog.ap-com.co.jp techblog.ap-com.co.jp techblog.ap-com.co.jp
参考資料
公的機関
- NIST SP 800-207 Zero Trust Architecture
- NIST SP 1800-35 Implementing a Zero Trust Architecture
- CISA Zero Trust Maturity Model Version 2.0
三社連携
- Zscaler, Okta, and CrowdStrike Deployment Guide
- Zscaler and Okta Deployment Guide
- Zscaler and CrowdStrike Deployment Guide
- Okta、CrowdStrike、Zscaler Alliance
- Zscaler:Okta and CrowdStrike
- CrowdStrike Marketplace
Okta公式情報
Zscaler公式情報
- Zscaler 製品とソリューション
- Zscaler Internet Access
- Zscaler Private Access
- Zscaler Data Security
- Zscaler Digital Experience
- Zscaler Zero Trust Browser
- Zscaler Zero Trust Branch
- Zscaler Zero Trust Cloud
- Zscaler AI Access Security
CrowdStrike公式情報
- CrowdStrike Falcon Platform
- CrowdStrike Endpoint Security
- Falcon Insight XDR
- Falcon Next-Gen Identity Security
- Falcon Cloud Security
- Falcon Next-Gen SIEM
- Falcon Exposure Management
0-WANについて
0-WANでは、Okta、Zscaler、CrowdStrikeをはじめとするゼロトラスト関連製品について、構想整理、グランドデザイン、製品選定、PoC、要件定義、設計、導入、展開、運用設計、継続的な改善まで支援しています。 製品単体の導入だけでなく、Identity、Endpoint、Access、Data、Cloud、SecOpsを横断し、
- どのプラットフォームを中核とするか
- どの機能を各製品で実現するか
- 重複する機能をどう整理するか
- どのRisk Signalを連携するか
- どの製品からResponseを実行するか
- どの専門製品を補完するか
- どの順番で移行するか
を、お客様の既存環境と運用体制に合わせて整理します。 ゼロトラストの全体構想、製品統合、IdP・Zscaler・CrowdStrikeの連携設計にお悩みの際は、ぜひお気軽にご相談ください。
注意事項・免責事項
本記事は、ゼロトラストおよび関連するセキュリティプラットフォームの全体像を理解することを目的として、2026年8月2日時点の公開情報を基に整理したものです。 本記事に掲載しているリファレンスアーキテクチャ、役割分担、導入ロードマップは、NIST、CISAおよび各ベンダーの公開情報を参考に、製品選定、設計、導入、運用の観点から0-WANが独自に整理したものです。 各ベンダーが定める公式な製品構成、標準アーキテクチャ、すべての企業に対する導入推奨を示すものではありません。 また、IdP、Zscaler、CrowdStrikeの3プラットフォームだけで、すべてのセキュリティ機能や企業固有の要件を満たせることを保証するものではありません。 利用できる機能、製品間連携、Response Action、Data Connector、ライセンス、提供リージョン、対応OS、製品名称、提供時期は変更される可能性があります。 製品間連携が利用可能な場合でも、必要なライセンス、API権限、設定、運用設計が別途必要となる場合があります。 実際の製品選定、設計、導入にあたっては、各ベンダーの最新公式情報、Deployment Guide、正式なライセンス条件、見積、販売パートナーから提供される情報および実機PoCの結果をご確認ください。
