「不審なサイトへAccessしたかもしれない」
「機密情報を外部へ送った可能性がある」
Security Incidentでは、まず「何が起きたのか」を時間軸で確認します。
ZscalerはInternet / SaaSやPrivate AppへのAccessを扱うため、UserがどこへAccessし、どのPolicyが適用され、どんな結果になったかをたどる情報源になります。
ただしIncident全体の判断には、Endpoint、Identity Provider、Email、Cloud Serviceなど他の情報も必要です。
まず結論。Zscalerの情報はIncident Timelineを埋める「Evidence」の一つ
一言でいうと、
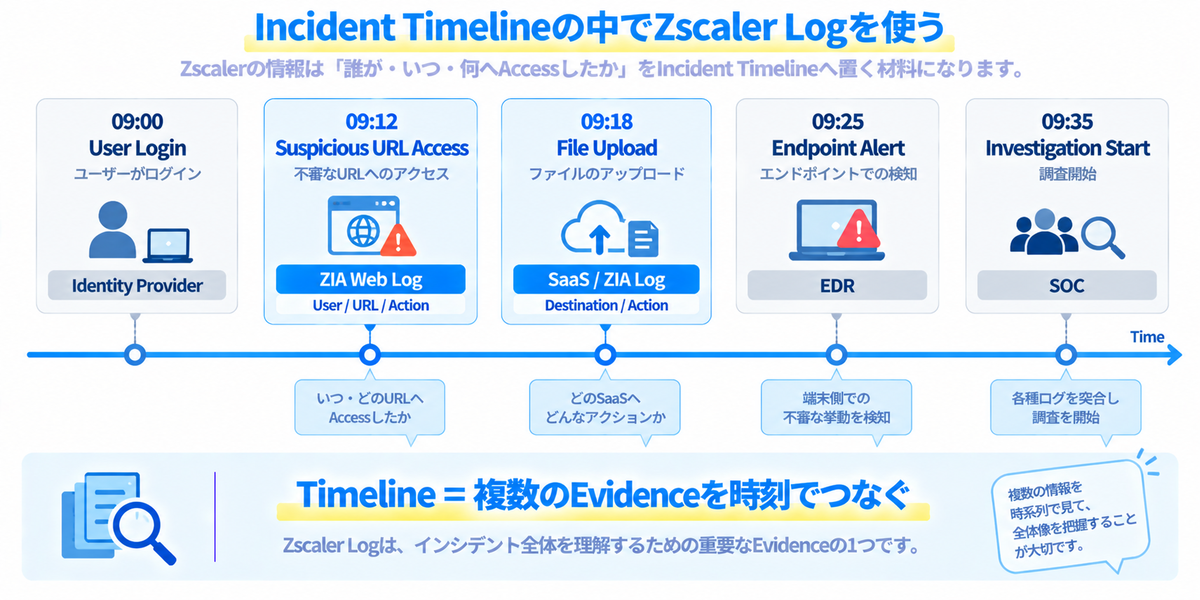
ZscalerのLogやPolicy情報は、Security Incidentで「誰が・いつ・何へAccessし・何が許可または遮断されたか」を時系列で確認するEvidenceとして役立ちます。
たとえば不審なWeb SiteへのAccess疑いなら、ZIAのWeb Logから対象時間帯のUser、URL、Category、Actionなどを確認できます。直前のPolicy変更が疑われるならAudit Logも材料です。ZPAではUser ActivityやApplication Accessの情報からPrivate AppへのAccess状況を確認できます。
こうした記録を時刻順に並べることで、
「何が先に起き、その後どんなAccessがあったのか」
を整理できます。
ZIAではInternet / SaaS側の行動を確認しやすい
ZIAではWebやFirewallなどのLogにより、Internet / SaaS Trafficの記録を確認できます。
Security Incidentでは、対象UserのDestination、Allow / Block、同じDestinationへAccessした他User、発生時間帯、直前のPolicy変更などを確認する材料になります。
ここで大切なのは、「Blockされていたから安全」と即断しないことです。
別の通信経路やEndpoint上の挙動、すでに発生した別TransactionまでLogだけで否定できるとは限りません。
逆にAllowされた記録があっても、それだけで悪意ある行動だったとは判断できません。
Logは行動のEvidenceであり、意味付けにはContextが必要です。
ZPAではPrivate App側のAccessを追える
ZPAではUser Activity、User Status、Application Activity、App Connector関連情報などを確認できます。
たとえば、あるAccountが普段使わないPrivate AppへAccessしていた場合、対象User、Application、Policy Action、Access時刻などを調査材料にできます。
つまりZIAとZPAでは見る対象が異なります。
- ZIA:Internet / SaaS側のTransaction
- ZPA:Private App側のAccess
必要に応じて両方を組み合わせ、Userの行動を広く追えます。
SIEMへ集約すると「他のEvidence」と結び付けやすい
実際のSecurity Operationsでは、Zscalerだけを見るとは限りません。
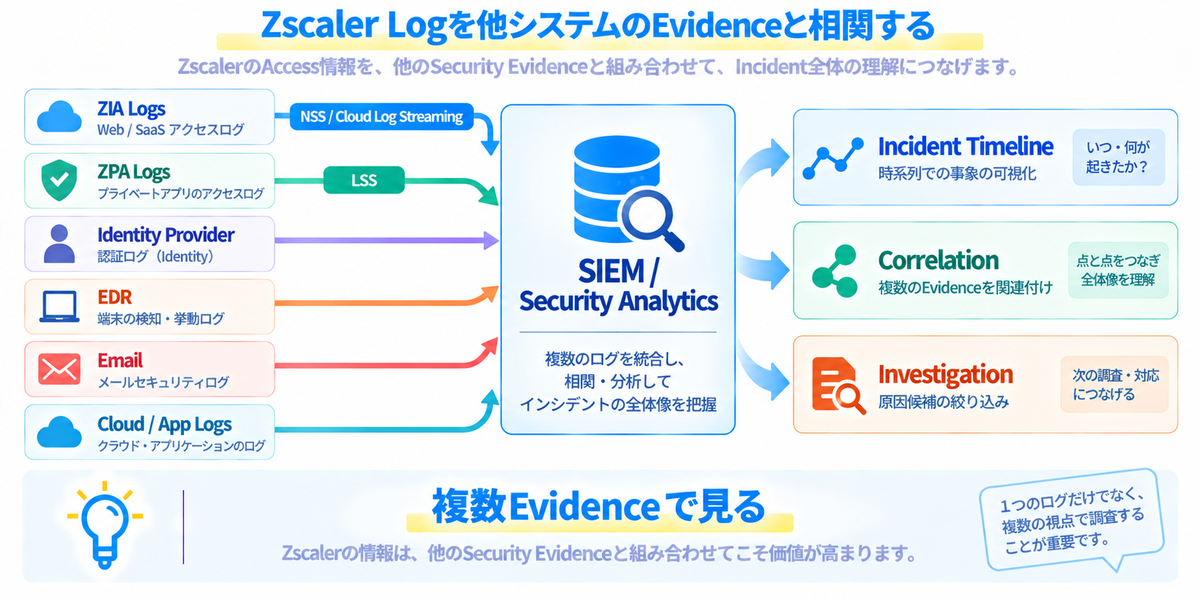
Zscaler公式Guideでは、ZIA LogをNSSやCloud-to-Cloud Log StreamingでSIEMへ送り、ZPA LogをLog Streaming Service(LSS)でSIEMへ連携できます。
これにより、Identity Provider、EDR、Email、Cloud Service、ZIA / ZPAの情報を一つのTimelineやCorrelationで扱いやすくなります。
Incident対応で重要なのは「残っている情報を使える状態」にすること
Incident後に初めてLog保持やSIEM連携を考えると、必要なEvidenceが残っていない可能性があります。
ZPAのLSSはLogを外部SIEMへForwardし、Cloud側のRetentionより長く保存する用途にも利用できます。ZIAでもNSSやCloud-to-Cloud方式でSIEMへLogを送れます。
そのため運用設計では、平常時から
何のLogを、どこへ送り、どの程度保持し、誰が調査に使うか
を整理しておくことが大切です。
次回はSecurity Incidentではなく、日常的に届く「使いにくい」というUser Feedbackを、改善につなげる考え方を扱います。
今回のポイント
- ZscalerのLogやPolicy情報は、Incident Timelineを埋めるEvidenceの一つ
- ZIAはInternet / SaaS、ZPAはPrivate AppへのAccess行動を確認する材料になる
- Allow / Blockという結果だけで、Incident全体の安全性や悪意を断定しない
- SIEMへ連携するとIdentity、Endpoint、Email、Cloudなど他Sourceと相関しやすい
- Incident前から、何のLogをどこへ保持し、誰が使うかを運用設計しておくことが重要
参考情報
- Zscaler公式:SIEM and ZIA Integration Deployment and Operations Guide
- Zscaler公式:SIEM and ZPA Integration Deployment and Operations Guide
- Zscaler公式:About the Log Streaming Service
- Zscaler公式:NSS Feed Output Format: Web Logs
本記事の制作について 本記事では、一部図版の制作支援に生成AIを利用しています。技術内容については執筆者および0-WANエンジニアが確認・編集しています。
