「PCに入っているClient Connectorって、結局何をしているの?」
Zscaler Client ConnectorはBackgroundで動作するため、Userが普段その存在を強く意識しないこともあります。
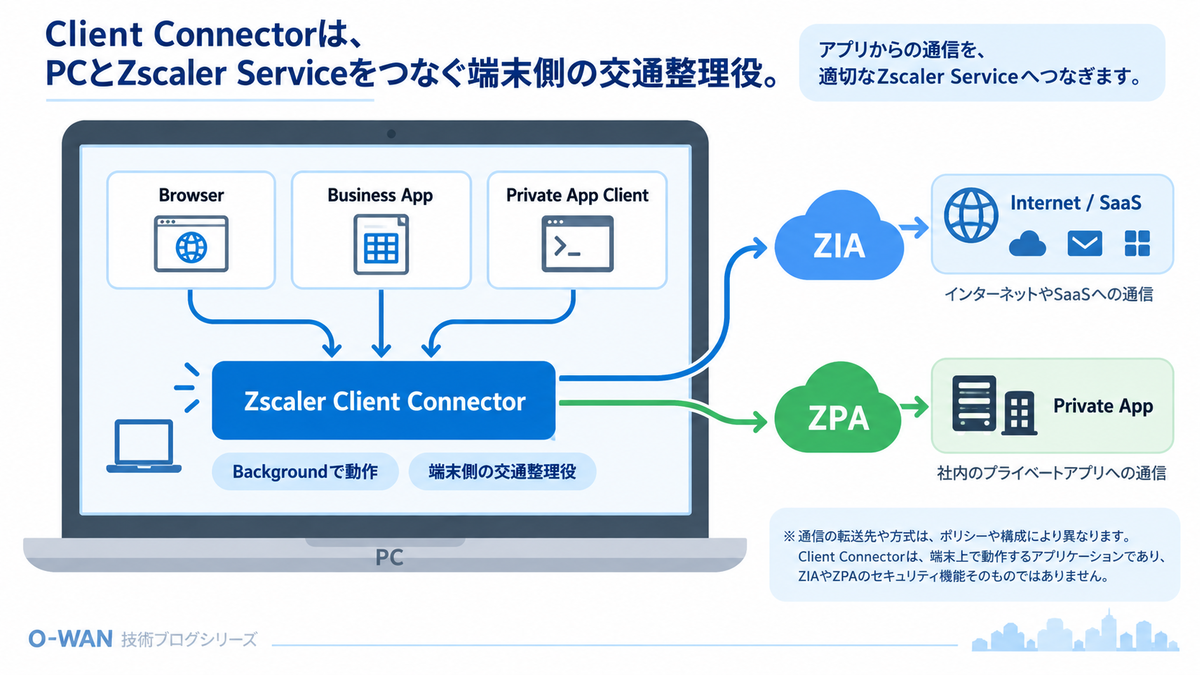
理解するときは、単なるVPN Clientではなく、端末上で通信を適切なZscaler Serviceへ導く“交通整理役”と考えると分かりやすくなります。
まず結論。Client Connectorは端末とZscalerをつなぐ入口
一言でいうと、Zscaler Client Connectorは、UserのPCやSmart Device上で動作し、構成やPolicyに応じて対象となる通信をZscalerのServiceへ転送するEndpoint Applicationです。
代表的には、
- Internet / SaaS向けの通信をZIAへ
- Private App向けのAccessをZPAへ
導く役割を持ちます。
契約や構成によってはZDX(Zscaler Digital Experience)にも関わります。
大切なのは、Client Connector自体がZIAやZPAのSecurity機能そのものではないことです。端末側で通信を捉え、必要なServiceへ届ける役割を担います。
Internetを見るときはZIAへ
たとえば、自宅のPCからWeb SiteやMicrosoft 365へAccessするとします。
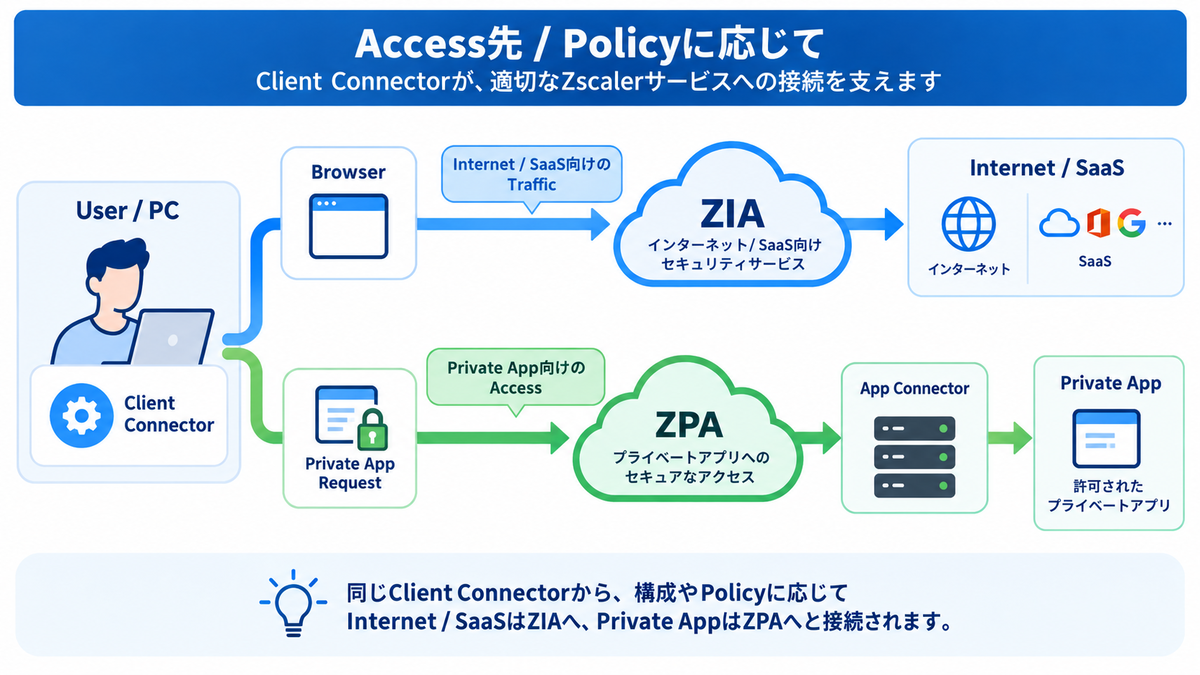
ZIAを利用する構成では、Client Connectorが対象Trafficを捉え、設定されたForwarding Profileなどに基づいてZIAのPublic Service Edgeへ転送します。
その先では第5回で見たように、ZIA側でPolicyやSecurity処理が行われます。
つまり、Client ConnectorがTrafficをZIAへ届け、ZIA側でSecurity Policyを適用するという役割分担です。Tunnel方式などの詳細は後の記事で扱います。
Private Appを見るときはZPAへ
次に、社内の経費精算SystemなどPrivate AppへAccessする場合を考えます。
ZPAでは、Client Forwarding Policyによって、どのApplication RequestをZPAへForwardするかを制御できます。
ZPA対象のAccessであれば、Client ConnectorはZPA Serviceへ接続します。その後、第6回で見たApp Connector側の接続と組み合わされ、許可されたPrivate Appとの通信が成立します。
Client ConnectorはPrivate App向けAccessをZPAへ導き、ZPAが必要なApplicationとの接続を成立させる。この整理が重要です。
なぜClient Connectorがあると便利なの?
Client ConnectorはEndpoint上でBackground動作し、Userが場所を変えてもZscaler Serviceへの接続を支えます。
Userから見ると普段どおりApplicationを開くだけですが、その裏側で「このTrafficをどのZscaler Serviceへ届けるか」という端末側の役割を担っています。
実際のForwardingはNetwork環境、Profile、Policy、契約Serviceなどによって変わります。Policyや構成に従って必要な通信をZscaler Serviceへ導くApplicationと理解するのが正確です。
Client Connectorは「誰のDeviceか」をつなぐ接点でもある
Client ConnectorはUserのEndpoint上にあるため、Zscaler ServiceとUser / Deviceを結び付ける接点でもあります。
次回は、Identity・Device・Context・Policyの関係から「Zscalerはどうやって『あなた』を判断するのか」を見ていきます。
今回のポイント
- Zscaler Client ConnectorはUserのEndpoint上で動作し、Zscaler Serviceへの接続を支えるApplication
- 単なるVPN Clientではなく、端末側の交通整理役として捉えると理解しやすい
- Internet / SaaS向けTrafficはZIA、Private App向けAccessはZPAへ導く構成を取れる
- Client Connector自体がZIA / ZPAのSecurity機能そのものではなく、Endpointと各Serviceをつなぐ役割を担う
- 実際のForwardingはPolicyやNetwork構成によって変わるため、「すべてを自動で同じように振り分ける」とは考えない
参考情報
- Zscaler公式Documentation:What Is Zscaler Client Connector?
- Zscaler公式Documentation:About Client Forwarding Policy
- Zscaler公式Documentation:Configuring Forwarding Profiles for Zscaler Client Connector
- Zscaler公式Reference Architecture:Secure Mobile Access with Zscaler Client Connector
本記事の制作について 本記事では、一部図版の制作支援に生成AIを利用しています。技術内容については執筆者および0-WANエンジニアが確認・編集しています。
